Бэкапы глазами SOC: от домашнего NAS до охоты на тех, кто мешает восстановиться
Synology дома, ransomware против резервных копий и практические сценарии детектирования для SOC: Veeam, Windows, AWS Backup, SIEM и Threat Hunting.
Блог
Тексты про SOC, incident response, процессы, автоматизацию и безопасность без лишней косметики.
Synology дома, ransomware против резервных копий и практические сценарии детектирования для SOC: Veeam, Windows, AWS Backup, SIEM и Threat Hunting.
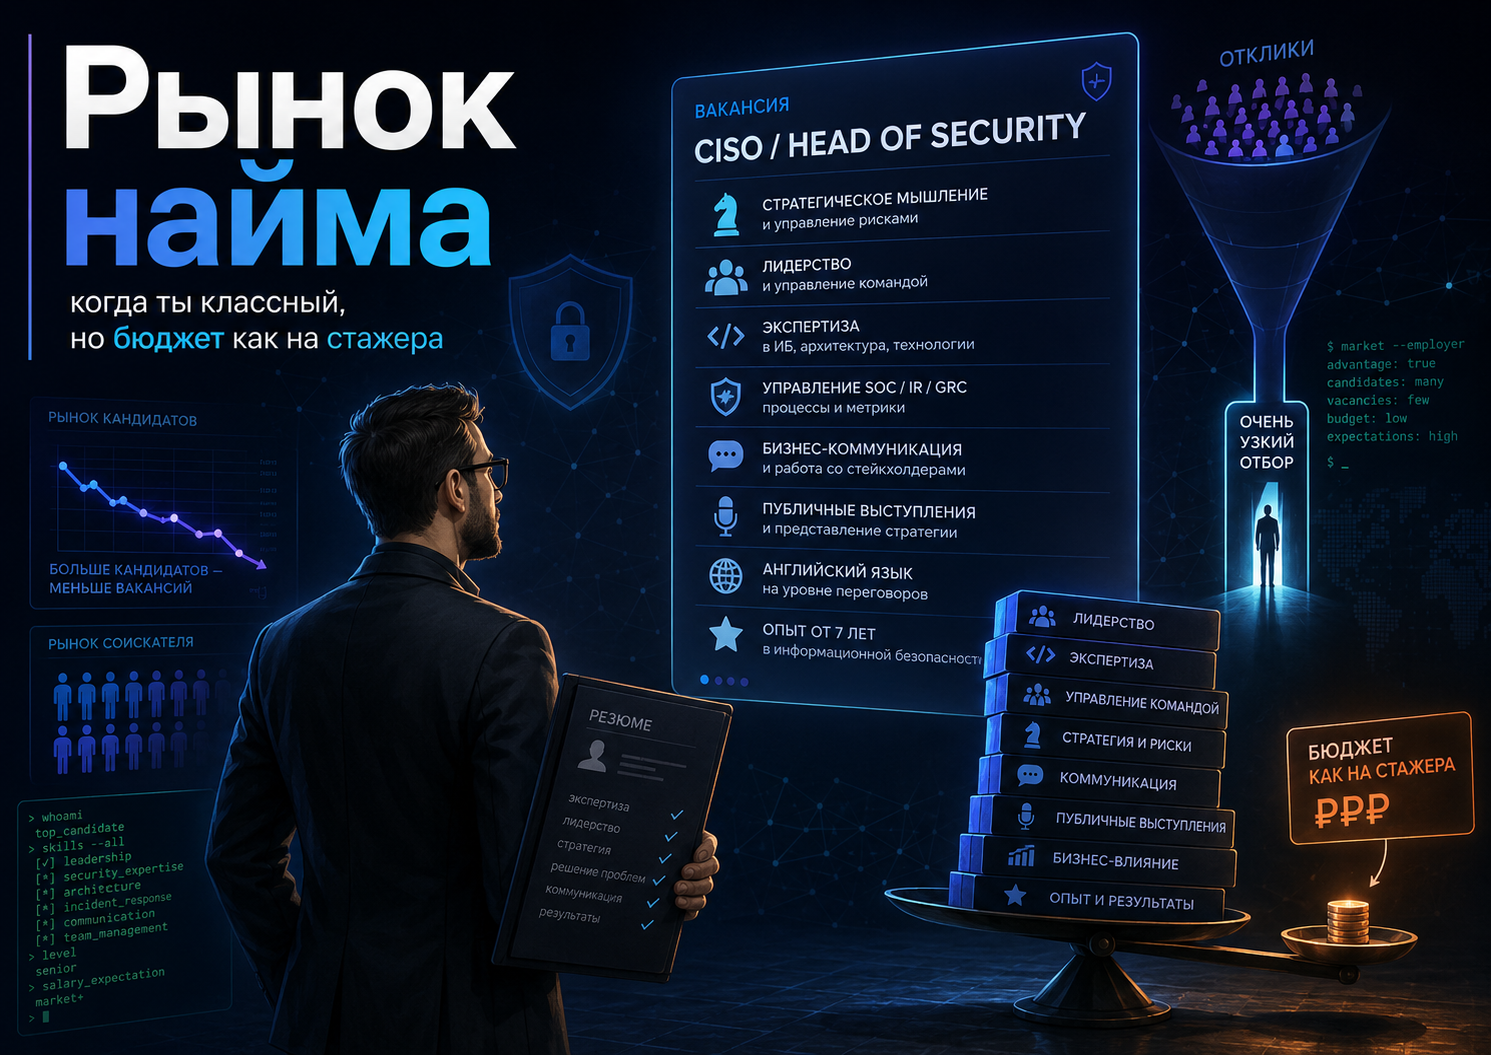
Разбор рынка найма в России глазами кандидата: почему вакансии есть, но нормальных офферов стало меньше, почему работодатели торгуются, что делать джунам и опытным специалистам и как не ошибиться с суммой оффера.
Разбор корпоративной аутофагии: как локальный менеджмент ломает команды, выжигает экспертизу и под видом оптимизации ведёт компанию к деградации. С опорой на мировые данные и российский рынок.
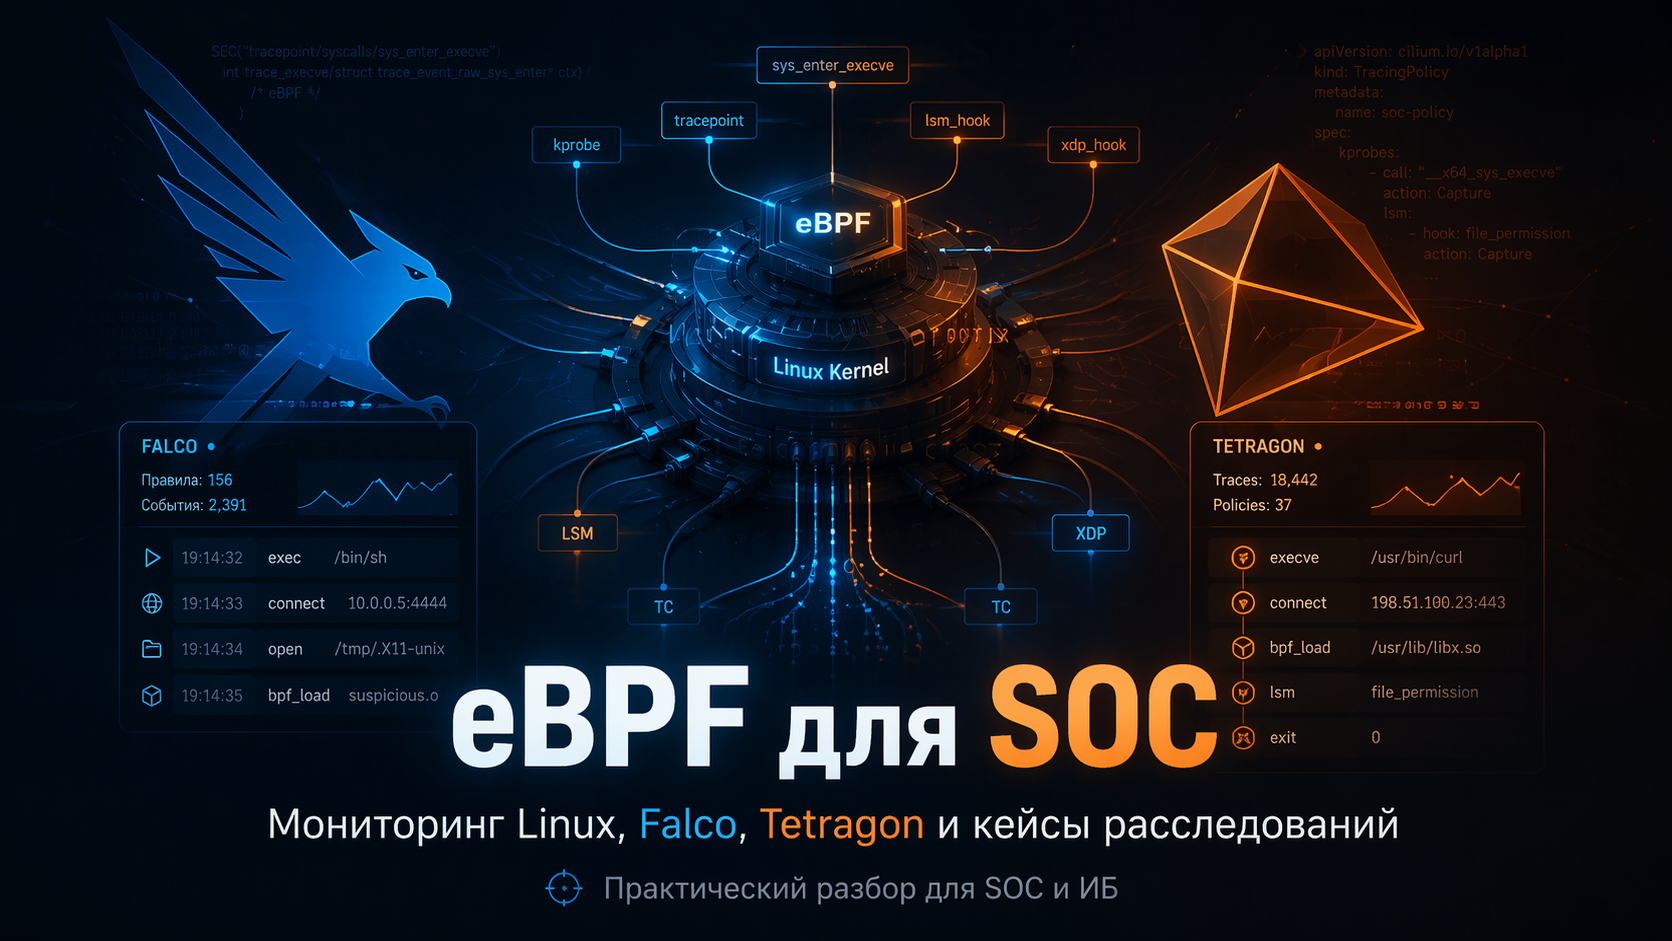
Практический разбор eBPF для SOC: как работает технология, чем мониторить Linux без готовых сенсоров, когда выбирать Falco или Tetragon и как расследовать eBPF-руткит.
Разобрал вакансии SOC-аналитиков и SOC-инженеров за 2024–2025 по России и СНГ и собрал живую карту компетенций: от Junior до Senior.
Практический разбор угроз для Telegram Desktop и Slack: tdata, OAuth-токены, фишинг, MITRE ATT&CK и мониторинг.
Практический разбор того, как выстроить приоритезацию инцидентов в SOC.